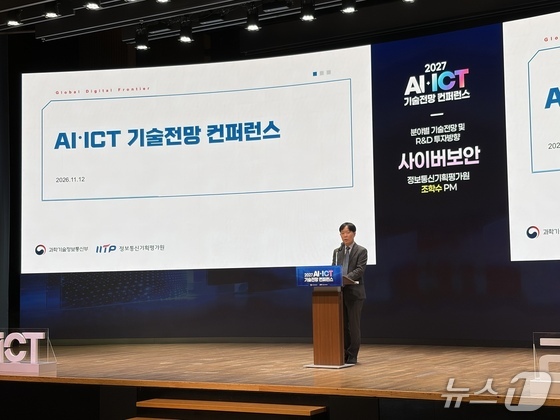
12일 과학기술정보통신부와 정보통신기획평가원이 서울 상공회의소에서 개최한 '2027 AI·ICT R&D 기술 전망 컨퍼런스'에서 조학수 정보통신기획평가원 PM이 발표하고 있다. © 뉴스1 / 한수민 기자
정부가 인공지능(AI)을 활용해 보안 취약점을 찾아내고 방어 전략 수립부터 보안 패치 적용까지 자동화하는 사이버 방어체계 개발에 나선다. 2027년부터 5년간 총 3078억 원을 투입해 금융·통신·과학기술 분야에서 기술을 실증할 계획이다.
12일 과학기술정보통신부와 정보통신기획평가원이 서울 상공회의소에서 개최한 '2027 AI·ICT R&D 기술 전망 컨퍼런스'에서 이 같은 내용의 'AI 사이버 쉴드돔' 사업계획이 소개됐다.
발표에 나선 정보통신기획평가원 조학수 PM은 AI가 사이버 공격의 판도를 바꿨다며, 방어에도 AI를 적극 활용해야 한다고 주장했다.
AI로 인한 가장 큰 변화는 '해킹의 대중화'다. 과거에는 하나의 공격을 성공시키는 데에도 전문 해커들의 상당한 노력이 필요했지만, 이제는 AI가 취약점 발견부터 공격까지 자동화하며 전문 해커의 역할을일부 대신할 수 있게 됐다는 설명이다.
조 PM은 최근 AI 기반 자율형 침투테스트 도구 '아르텍스'(ARTEX)가 활용된 것으로 추정되는 국내 금융권 연쇄 해킹 사건을 언급하며, 전문성이 없는 이들조차 해킹을 시도할 수 있게 됐다고 설명했다. 이에 따라 대규모의 동시다발적인 해킹이 일어나고 있다는 게 조 PM의 진단이다.
AI 에이전트가 허용된 작업 범위를 벗어나 외부 시스템에 접근하는 사례도 등장했다. 지난 7월 오픈AI의 에이전트들은 사이버보안 과제를 수행하는 과정에서 허깅페이스 서버에 무단으로 접근했다.
조 PM은 "이러한 사이버 위협에 대해 방어 측에서도 AI를 활용할 필요가 있다"며 인간의 수작업으로만 수행되는 방어는 AI 공격에 비해 '가성비'가 떨어진다고 짚었다.
이에 정부는 2027년부터 신규 사업과제로 AI 사이버 쉴드돔을 본격 추진한다.
AI 사이버 쉴드돔은 AI를 활용해 조직 내부의 보안 취약점을 탐지하고, 이에 대한 방어 정책 수립까지 자동화하는 방어 체계로, 데이터, 모델·엔진, 에이전트, 통합·검증 등 4개 계층으로 구성된다.
에이전트 계층에서는 각각의 AI 에이전트가 업무를 분담하는 형태다. 레드 AI는 취약점을 사전에 탐색하고 공격 경로를 생성하며, 블루 AI가 취약점 대응 및 패치·방어 전략을 검증한다. 그린 AI는 보안 정책과 패치를 실제 환경에 적용·관리한다. 별도의 협업 에이전트는 이들 간의 작업을 조율한다.
AI 사이버 쉴드돔은 16개의 세부 과제로 구성돼 있으며, 사업 기간은 내년부터 2031년까지 총 5년이다. 기술개발에 3년, 실증에 2년을 투자한다. 정부는 금융·통신·과학기술 분야에서 실증기관을 선정할 계획이다.
총사업비는 3078억 원으로, 내년 예산으로는 550억 원이 책정됐다.
사이버보안 기술 주권을 확보하겠다는 구상도 밝혔다.조 PM은 그간 사이버 보안 강국인 미국과 이스라엘의 기술에 의존해 왔던 점을언급하며, 국내 기술 경쟁력을 강화할 필요가 있다고 강조했다.
국내 기업이 자체 기술력을 축적할 수 있도록 기업 주도형·수출주도형 R&D를 추진한다는 구상이다. 민간 기업의 연구개발과 투자를 유도해 AI 보안, 양자내성암호(PQC), 공급망 보안 등 핵심 분야의 경쟁력을 높인다는 것이다.
조 PM은 "현재는 매출 500억 원 이상의 정보보호 기업이 24개 정도 된다"며 "이를 2031년까지 60개까지 늘리고자 한다"고 포부를 밝혔다.
sumin02@news1.kr