외부 사이버 공격을 차단해야 할 방화벽 등 보안 장비가 오히려 공격자가 조직 내부망으로 침투하는 경로가 됐다. 공격자들은 원격으로 명령을 실행할 수 있는 PHP 취약점인 PHP2Shell을 통해 방화벽에 초기 침투한 뒤 추가적인 취약점을 연쇄적으로 활용해 내부 네트워크로 공격 범위를 확대하고 있다.
게이트웨이 뚫고 내부망 침투…파일 삭제 악성코드 실행
15일 보안업계에 따르면 글로벌 사이버보안 기업 체크포인트 리서치는 자사 시큐리티 게이트웨이를 겨냥한 PHP2Shell 악용 공격을 포착했다고 밝혔다.
게이트웨이는 기업 내부 네트워크와 외부 인터넷 사이에서 통신을 통제하고 외부 공격을 차단하는 네트워크 보안 장비다. 방화벽과 유사한 기능을 수행한다.
체크포인트 리서치에 따르면 공격자는 우선 PHP2Shell을 이용해 패치되지 않은 체크포인트 게이트웨이에 침투했다. 게이트웨이 인터페이스에 존재하는 로컬 권한 상승 취약점(CVE-2026-123039)까지 악용해 최고 관리자 권한인 '루트'(root) 권한을 확보했다.
이후 게이트웨이에 원격 명령 실행이 가능한 PHP 웹셸과 백도어를 설치해 장비에 대한 지속적인 접근 경로를 마련했다.
공격자는 장악한 게이트웨이를 발판 삼아 기업 내부망으로 침투, 내부 서버에 접근했다. 해당 서버에는 파일을 덮어쓰거나 삭제하도록 설계된 악성코드 'destroy_v6'를 설치·실행해 저장된 파일을 훼손하는 등 파괴 행위를 벌였다.
체크포인트에 따르면 지난달 30일 수행된 1차 공격은 이스라엘 조직을 대상으로 진행됐다. 지난 2일 포착된 2차 공격은 여러 국가와 산업 분야의 조직을 대상으로 확대됐으며, 이스라엘 조직을 겨냥한 1차 공격과 달리 파괴 행위는 발견되지 않았다.
팔로알토 방화벽도 표적…4개국 서버 25대 루트 권한 탈취
체크포인트의 게이트웨이를 겨냥한 이번 공격은 지난달 미국·한국·일본·대만에 위치한 방화벽 서버의 루트 권한이 탈취된 사건과 유사하다.
지난달 26일(현지 시각) 이스라엘 사이버보안 기업 드림 리서치는 미국 정부 관련 서버를 포함해 총 25대의 서버에서 루트 권한을 확보한 PHP2Shell 악용 공격을 소개했다.
체크포인트 사례와 마찬가지로 공격자는 인터넷에 노출된 방화벽 관리 웹 인터페이스를 내부망 침투 경로로 이용했다.
공격자는 PHP2Shell 취약점으로 명령 실행 권한을 확보한 뒤 리눅스 커널 취약점을 연계해 방화벽의 루트 권한을 탈취했다. 이후 웹셸을 설치해 지속적인 접근 기반을 마련했다.
미국 정부 관련 기관에서는 이런 방화벽 장악이 내부망 침투로 이어졌다. 공격자는 방화벽과 공격자 측 시스템을 연결하는 역방향 SSH 터널을 구축해 외부에서 직접 접근할 수 없었던 내부 방화벽 관리 서버에 침투했다. 이 서버에서도 루트 권한을 확보한 공격자는 내부 관리 서버에 저장된 LDAP 서비스 계정 비밀번호를 복호화하고, 액티브 디렉터리(AD)에 접근해 사용자와 그룹 정보 등을 수집했다.
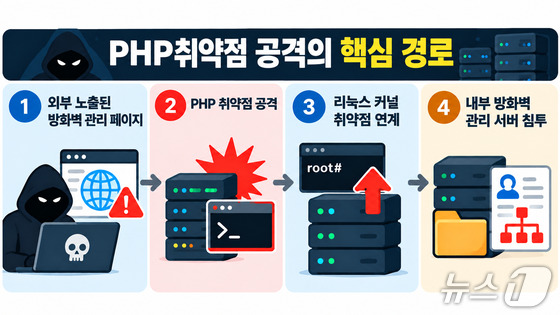
공격자가 인터넷에 노출된 방화벽 관리 페이지의 PHP 취약점을 악용해 서버에 침입한 뒤 리눅스 커널 취약점을 통해 최고 관리자(root) 권한을 확보하고, 내부 방화벽 관리 서버까지 침투하는 과정을 나타낸 그래픽. (챗GPT로 생성한 이미지) © 뉴스1 강은성 기자
보안 장비가 내부망 침투 통로로…관리 인터페이스 보호·모니터링 시급
두 사례 모두 방화벽과 게이트웨이 등 외부 공격을 차단하는 보안 장비가 공격자의 초기 침투 경로로 악용된다는 걸 보여준다.
한 보안업계 관계자는 "방화벽과 게이트웨이는 조직의 네트워크 경계에 위치하며 계정 및 인증 관리 인프라와 깊게 연결돼 있다"며 방화벽·게이트웨이가 내부망 침투 발판이 되는 이유를 설명했다.
공격자가 방화벽·게이트웨이를 장악하면 내부망으로 향하는 보안 규칙을 무력화하거나 공격자에게 유리한 통신 경로를 만들 수 있다. 또한 장비에 저장된 내부 인증 정보 및 관리 대상 시스템의 계정 정보를 탈취할 수 있다.
정상적인 네트워크 통신으로 위장해 외부에서 직접 접근하기 어려운 내부 핵심 서버까지 공격 범위를 확대할 가능성도 있다.
보안 전문가들은 방화벽 등 네트워크 경계에 위치한 보안 장비 자체에 대한 보안 관리와 모니터링을 강화해야 한다고 강조한다.
우선 관리자 페이지 등 관리 인터페이스가 인터넷에 직접 노출되지 않도록 차단하고, 특정 내부 IP나 보안 승인을 거친 VPN을 통해서만 접근할 수 있도록 제한해야 한다.
취약점 악용 공격을 방지하기 위해 제조사가 제공하는 보안 패치를 상시 확인하고 업데이트를 신속하게 적용하는 것도 중요하다.
관리자 계정에는 비밀번호 외에 일회용 비밀번호(OTP) 등 다중 인증(MFA)을 적용해 계정 탈취 위험을 낮춰야 한다. 아울러 방화벽 설정 변경 권한을 필요한 담당자에게만 부여하고, 관리 서버에서 발생하는 비정상적인 명령어 실행이나 파일 생성 등의 로그를 실시간으로 탐지·분석해 침해 징후를 조기에 파악해야 한다.
sumin02@news1.kr