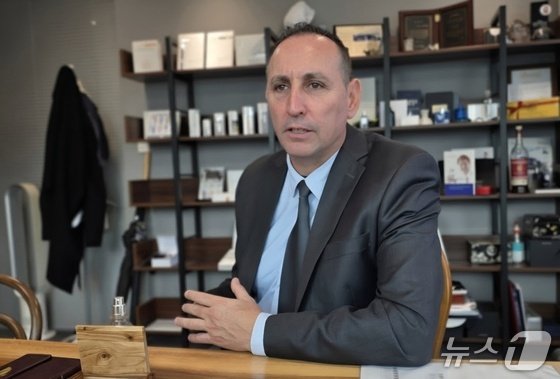
드로르 카슈티 스위트 시큐리티(Sweet Security) 대표(요즈마그룹코리아 제공)/뉴스1
인공지능(AI)의 확산으로 전문적인 해킹 지식이 없는 사람도 고도화된 사이버 공격을 시도할 수 있게 된 데다, 취약점이 발견된 뒤 공격에 악용되기까지 걸리는 시간도 크게 줄었다. 보안 담당자가 취약점을 찾아 개발자에게 수정을 요청하는 기존 방식만으로는 공격을 막기 어려워졌다는 지적이다.
드로르 카슈티 스위트 시큐리티(Sweet Security) 대표는 최근 뉴스1과의 인터뷰에서 현 사이버 위협에 대해 이같이 진단했다. 그는 공격 경로를 선제적으로 찾아내고 실시간으로 차단하는 '자율 방어' 체계로 전환해야 한다고 강조했다.
카슈티 대표는 이스라엘군(IDF) 정예 정보부대인 '8200부대'를 거쳐 군 최고정보보안책임자(CISO)를 지냈다. 이스라엘 정부와 군 전산망을 클라우드로 전환하는 님버스 프로젝트의 보안체계 설계도 총괄했으며, 이러한 경험을 바탕으로 스위트 시큐리티를 공동 창업했다.
AI로 낮아진 공격 문턱…취약점 악용 속도도 빨라져
카슈티 대표는 최근 국내에서 동시다발적으로 발생한 해킹 사고에 대해 "한국에서 겪고 있는 문제는 미국과 유럽 등 다른 지역에서도 똑같이 발생하고 있다"고 진단했다. AI 확산으로 사이버 공격의 비용과 기술적 진입장벽이 낮아지면서 전 세계가 공통적인 위협에 직면했다는 것이다.
그는 "과거에는 국가 차원의 역량이 필요했던 공격을 이제는 일반 개인도 시도할 수 있다"며 "AI 모델을 활용하면 어린아이조차 국가 수준의 공격 능력을 갖출 수 있게 됐다"고 말했다.
공격 속도 역시 급격하게 빨라졌다. 카슈티 대표는 "과거에는 취약점이 발견된 뒤 공격에 활용되기까지 35일 이상 걸리기도 했지만 지금은 공통 취약점 및 노출(CVE) 번호가 부여되기도 전에 공격이 시작된다"며 "단순히 2~3배 빨라진 정도가 아니라 완전히 다른 수준의 변화"라고 설명했다.
기업의 AI 에이전트 도입 확대도 새로운 보안 과제로 꼽았다. 보안 담당자가 파악하지 못한 '섀도 AI'를 식별하고, 에이전트가 허용된 권한을 벗어나 행동하지 않도록 통제하는 것이 중요해졌다는 설명이다.
/뉴스1
"기존 취약점 탐지·사후 수정으로는 AI 공격 대응 늦어"
이에 카슈티 대표는 기존의 취약점 탐지와 사후 수정에 의존하는 보안 체계로는 AI를 활용한 공격에 대응하기 어렵다고 지적했다.
스위트 시큐리티가 제시하는 해법은 '공격(Attack)·수정(Fix)·방어(Defend)'를 끊임없이 반복하는 방식이다. 실제 운영 환경에서 침투 가능한 경로를 찾아내고 악용 가능성을 검증한 뒤 차단하는 구조다.
특히 개발자가 코드를 수정하기 전까지 발생하는 보안 공백을 메우기 위해 '가상 패칭'(Virtual Patching)을 활용한다. 소스코드를 직접 변경하지 않고 취약점을 악용하는 공격을 차단해 정식 패치가 완료될 때까지 시스템을 보호하는 기술이다.
스위트 시큐리티는 클라우드와 AI 환경에서 작동하는 런타임 보안 기술도 활용한다. 시스템의 실제 동작을 분석해 정상적인 활동과 비정상적인 행동을 구분하고 공격을 차단하거나 격리한다.
카슈티 대표는 "보안은 인체의 면역체계처럼 작동해야 한다"며 "공격이 발생했다는 경고만 보내는 것이 아니라 시스템을 지속적으로 점검하고 취약점을 찾아 방어해야 한다"고 강조했다.
또 카슈티 대표는 한국의 사이버 보안 역량을 강화하기 위해 개별 조직의 자체적인 투자와 국가 차원의 공동 대응이 병행돼야 한다고 조언했다.
그는 "모든 조직이 스스로를 보호하기 위해 충분한 예산과 전문 인력을 확보해야 한다"며 "정부는 기업과 기관들이 위협 정보와 데이터를 공유할 수 있는 체계를 지원해야 한다"고 말했다.
구체적인 방안으로는 금융과 전력 등 국가 핵심 인프라를 연결하는 '사이버 돔'(Cyber Dome)을 제시했다.
카슈티 대표는 "사이버 돔은 여러 산업과 공공·민간 기관이 연결돼 위협 정보와 데이터를 공유하고 공동으로 방어하는 개념"이라며 "산업 간 정보 공유와 협력을 통해 국가 전체의 사이버 방어 수준을 높일 수 있다"고 설명했다.
"AI 도입 외면해선 안돼…방어자 측이 결국 승리할 것"
그럼에도 카슈티 대표는 AI를 둘러싼 사이버 공격과 방어의 경쟁에서 최종적으로 방어자가 우위를 점할 것으로 내다봤다.
그는 "방어자는 공격이 발생하기 전부터 시스템을 점검하고 취약점을 수정할 시간이 있으며 자신이 보호해야 할 환경도 이미 알고 있다"며 "공격자에게는 없는 이 두 가지 장점을 적극적으로 활용해야 한다"고 말했다.
특히 보안 위협을 이유로 AI 도입을 미루는 것은 해법이 될 수 없다고 지적했다. 공격자들이 AI를 적극 활용하는 만큼 기업과 기관 역시 방어 체계에 AI를 도입하고 관련 투자를 확대해야 한다는 것이다.
카슈티 대표는 "공격자들이 AI를 활용한다면 방어자도 AI를 활용해야 한다"며 "AI를 도입하지 않는 게 아니라 올바른 방식으로 AI를 받아들이고 방어에 활용한다면 결국 승리하는 쪽은 방어자가 될 것이라고 확신한다"고 강조했다.
Kris@news1.kr