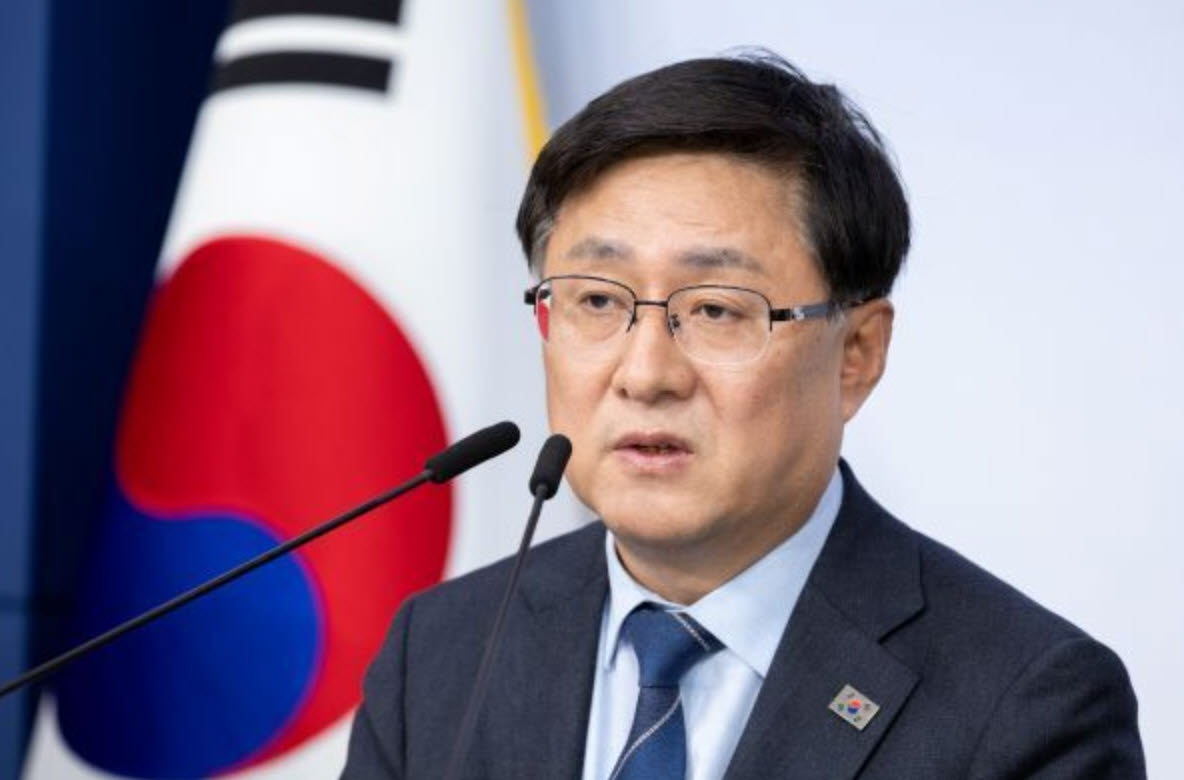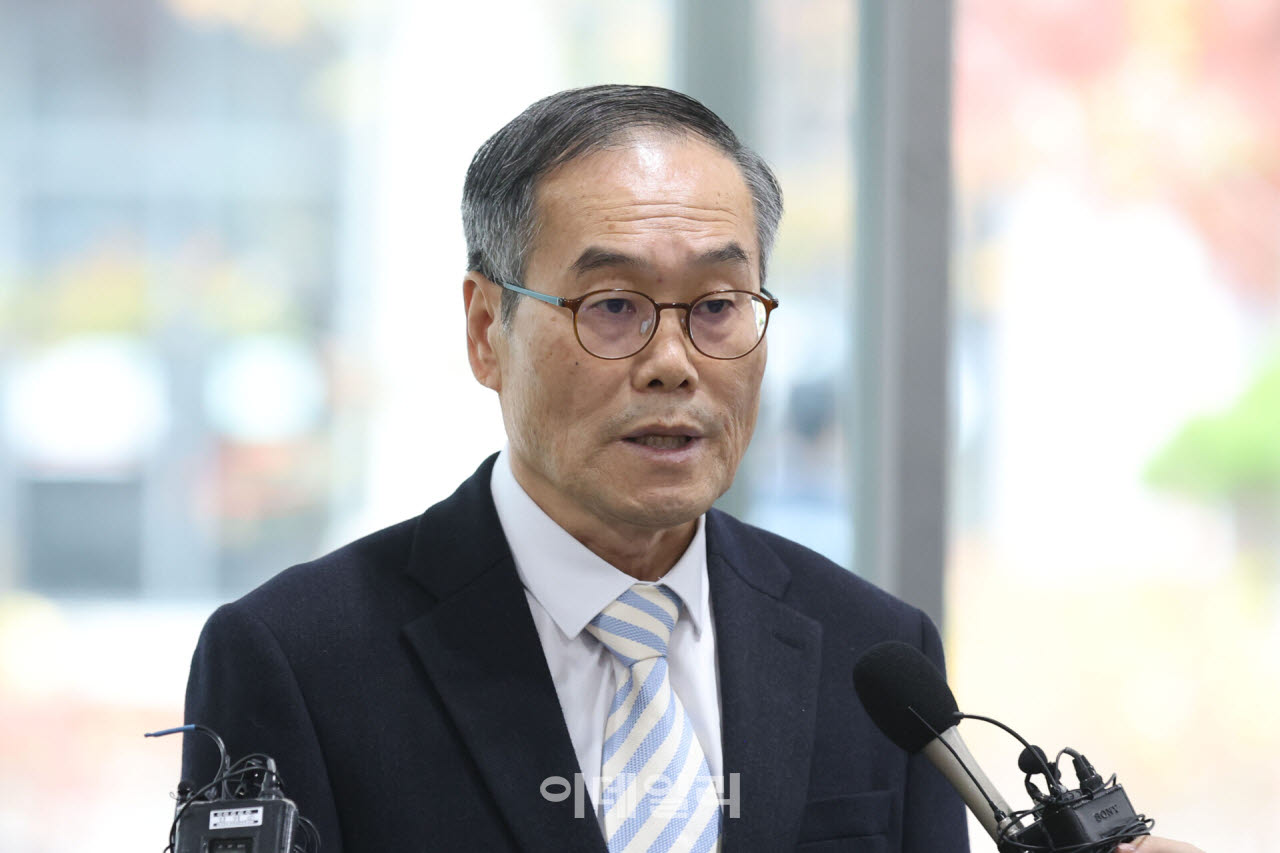
이종석 국가정보원장. 2026.10.29 © 뉴스1 국회사진기자단
공공기관 시스템에도 널리 쓰이는 자바(Java)에서 위험도 9.2점의 치명적 보안 취약점이 발견되자 국가정보원이 18일 공공기관에 긴급 보안 업데이트를 권고하고 관련 공격에 대한 모니터링에 나섰다.
국정원은 18일 오전 공공기관을 대상으로 자바 취약점과 관련한 보안 권고문을 발송했다고 밝혔다.
국정원 관계자는 "오전 공공기관 대상으로 보안 업데이트를 권고하는 내용의 권고문이 나갔다"고 말했다.
추후 자바 취약점을 악용한 공격을 적극적으로 모니터링하겠다고도 덧붙였다.
자바는 정부와 공공기관의 민원·행정정보 처리, 전자결재, 기관 간 정보 연계 등 다양한 업무시스템에 사용된다. 특히 공공정보시스템 개발에 활용되는 전자정부 표준프레임워크는 자바를 기반으로 한다. 한국지능정보사회진흥원(NIA)에 따르면 2023년 기준 전자정부 표준프레임워크를 적용한 공공정보화사업은 누적 6400여 개에 달한다.
앞서 오라클은자바 실행 환경에서 인증 없이 원격 공격이 가능한 취약점 11건이 발견됐다며, 이를 수정한 패치를 발표했다.
특히 '자바포셸'로 명명된 취약점 'CVE-2026-114938'은 공통취약점평가시스템(CVSS) 4.0 기준 10점 만점에 9.2점으로 평가된 '치명적' 수준의 취약점이다.
자바 실행 환경의 Base64 디코더에서 발견된 해당 취약점은 비정상적인 입력값을 처리하는 과정에서 메모리 손상을 일으킬 수 있는 취약점인 것으로 확인됐다.
Base64는 이미지나 파일 등의 데이터를 문자로 표현하는 인코딩 방식이다. 디코더는 이렇게 변환된 데이터를 원래 형태로 복원한다. 이 과정에서 메모리가 손상되면 프로그램이 비정상적으로 작동하거나 충돌하는 등 시스템에 영향을 줄 수 있다.
과학기술정보통신부와 한국인터넷진흥원(KISA)도 이날 오전 각 기업과 기관에 취약점이 해결된 최신 버전으로의 보안 업데이트를 권고했다.
sumin02@news1.kr