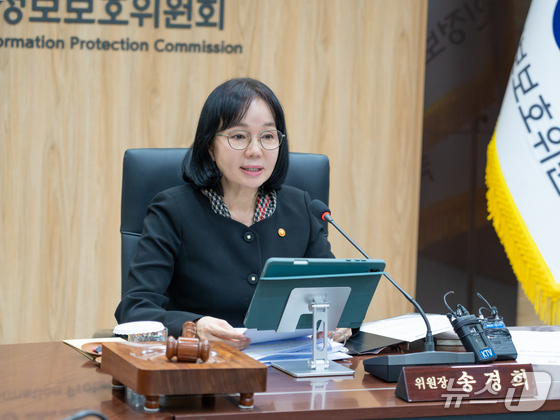
송경희 개인정보보호위원회 위원장이 지난달 28일 정부서울청사에서 개최된 제21회 위원회 전체회의에서 모두발언을 하고 있다. (개인정보위 제공)
개인정보보호위원회가 프로그래밍 언어 '자바'(Java)에서 발견된 보안 취약점과 관련해 자바 기반 시스템을 운영하는 기관 및 기업에 개인정보 유출 예방을 위한 보호조치를 당부했다고 18일 밝혔다.
이날 오전 발표된 '자바포셸'(Java4Shell)은 자바 실행 환경의 데이터 처리 과정에서 발생하는 메모리 손상 취약점으로, 공통취약점평가시스템(CVSS) 4.0 기준 10점 만점에 9.2점인 '치명적' 수준의 취약점이다.
자바는 정부와 공공기관의 민원·행정정보 처리, 전자결재, 기관 간 정보 연계 등 다양한 업무시스템에 사용된다.
금융권에서도 인터넷·모바일뱅킹의 서버, 계좌 조회와 이체 등 금융거래 처리, 증권사의 주문·계좌 관리, 카드사의 결제 관련 업무 등에 활용된다.
개인정보위는 자바가 사회 전반의 다양한 업무시스템에 널리 사용되는만큼, 개인정보처리시스템이 이번 취약점에 영향을 받는 경우 대규모 이용자 정보 유출로 이어질 우려가 있다고 지적했다.
이에 개인정보위는 자바 기반으로 시스템을 운영하는 개인정보 처리자에게 신속한 보호조치 이행을 당부했다.
우선 시스템에 내장된 자바 버전을 확인하고 취약점을 조치해야 한다. 운영체제에 설치된 자바 외에도 오픈소스 소프트웨어나 응용프로그램을 실행하는 컨테이너에 내장된 자바까지 포함해 점검해야 한다고 개인정보위는 강조했다.
시스템에 연계된 API를 점검하고 관리체계를 강화하는 것도 중요하다. 불필요한 API는 운영을 중단하고, API의 데이터베이스(DB) 조회 권한을 업무별로 필요한 만큼 최소한으로 부여해야 한다.
시스템에 연계된 DB 접속 경로 통제를 강화하는 것도 요구된다. 응용프로그램 등의 DB 접속계정은 필요하지 않은 전체 조회 권한을 회수하고 업무에 필요한 데이터와 작업 범위로 최소 권한을 부여해야 한다.
자바 기반 DB 관리도구를 사용하는 경우에는 인터넷 등 외부에서 DB에 직접 접속하는 것을 제한하고 허가된 관리자만 접속을 허용해야 한다.
sumin02@news1.kr